 Nederlands
 English
Je deelt bedrijfsgegevens. Daar moet zorgvuldig mee worden omgegaan.
Om marketingprestaties te analyseren, gebruikt Datafy informatie over mediabestedingen en commerciële resultaten. Dat zijn gevoelige bedrijfsgegevens. Daarom moet duidelijk zijn waar de gegevens worden opgeslagen, wie toegang heeft en welke afspraken gelden over het gebruik ervan.
Duidelijke afspraken over datagebruik
Europese hosting
Alle data staat in datacenters binnen de EU en verlaat de EU niet. Geen doorgifte naar landen buiten de Europese Economische Ruimte.
Data-isolatie per klant
Elke klant heeft een eigen, gescheiden databaseomgeving. Jouw data wordt nooit vermengd met die van andere klanten en nooit gebruikt om modellen van anderen te verbeteren.
Versleuteld, onderweg en in rust
Verkeer loopt uitsluitend over TLS; opgeslagen data is versleuteld. Toegang tot productiesystemen is beperkt tot geautoriseerde engineers.
AVG als uitgangspunt
Datafy werkt met geaggregeerde media- en verkoopdata, geen persoonsprofielen. Een verwerkersovereenkomst (DPA) is standaard onderdeel van elk contract.
Toegangsbeheer & logging
Rollen en rechten per gebruiker, en registratie van toegang. Jij bepaalt wie van jouw organisatie wat ziet.
Geen datahandel
Jouw data wordt niet verkocht, niet gedeeld met derden en niet gebruikt voor benchmarks zonder jouw expliciete toestemming. Punt.
Elke beslissing en elke AI-actie: vastgelegd
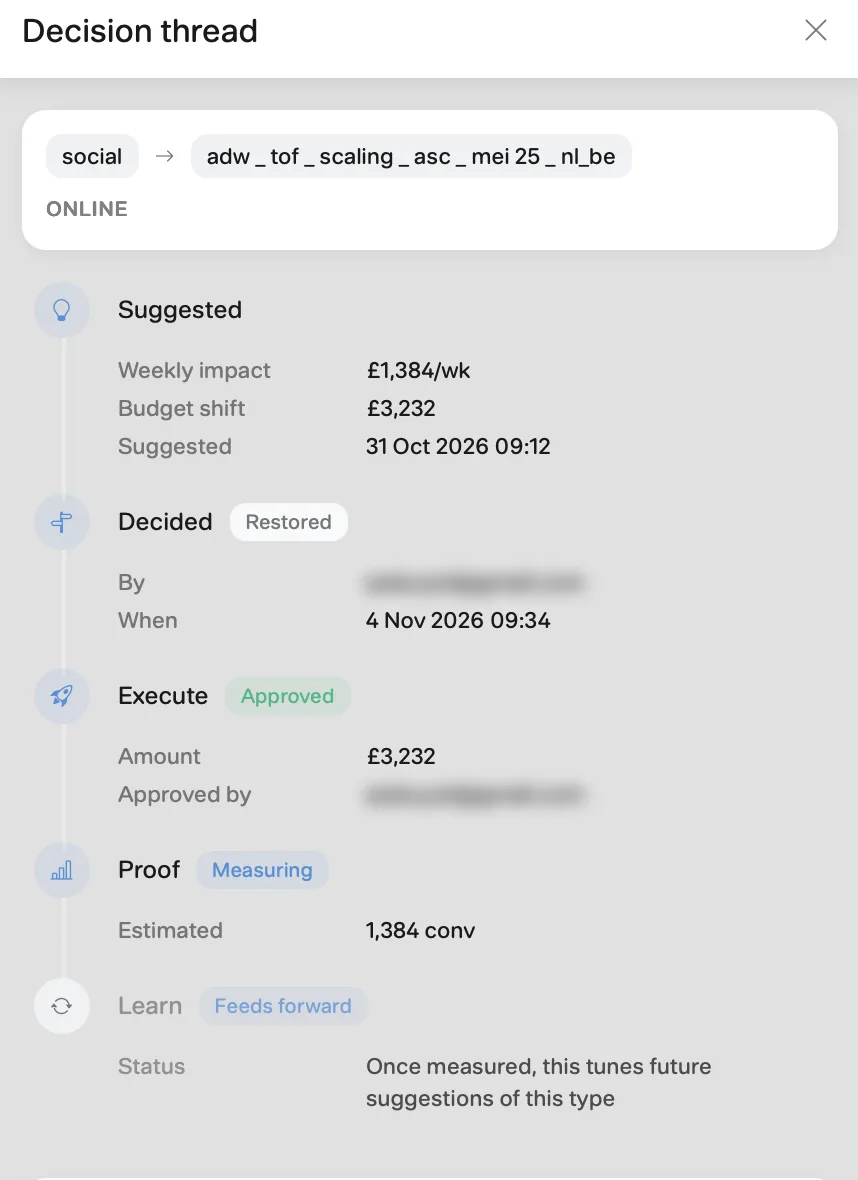
Van advies tot gemeten effect, per beslissing
Elke beslissing heeft een eigen thread: wie besloot wat, wanneer, op basis van welk advies, en wat het 2 tot 4 weken later daadwerkelijk opleverde. Het volledige besluitvormingslog is doorzoekbaar, herstelbaar en exporteerbaar. Geen discussies achteraf over wie wat waarom heeft aangepast.
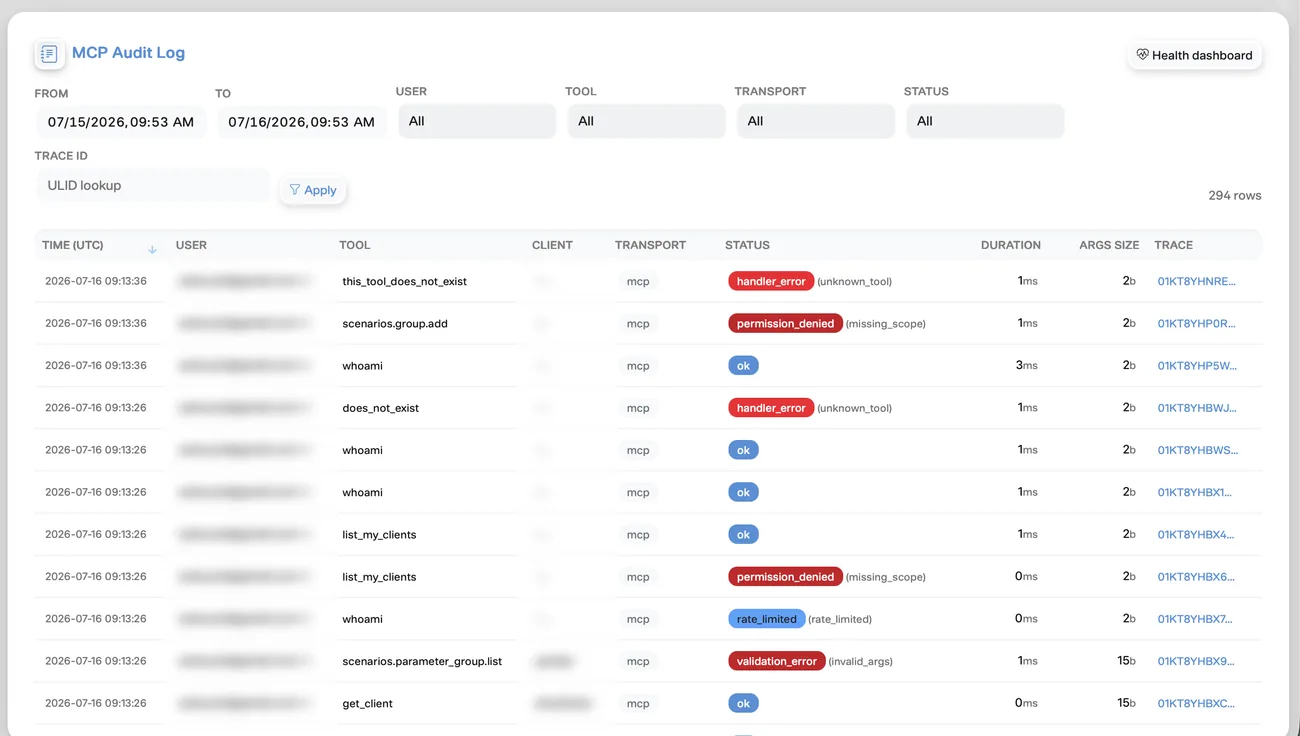
Ook de AI-assistent laat een volledig spoor na
Elke actie van de AI-assistent (elke query, elk advies, elke wijziging) wordt gelogd met gebruiker, tijdstip, status en trace-id. Argumenten worden als hash opgeslagen (geen PII), met 365 dagen retentie. Je security-team kan het logboek zelf inzien; geweigerde acties zijn net zo zichtbaar als uitgevoerde.
Inzicht in toegang en wijzigingen
Voor organisaties is het belangrijk om te weten welke medewerkers gegevens kunnen bekijken of wijzigen en hoe toegang wordt vastgelegd. Hetzelfde geldt voor de herleidbaarheid van analyses en genomen beslissingen. Vraag ons om de actuele documentatie voor je security- en privacybeoordeling.
Architectuurbeschrijving
Hoe de omgevingen gescheiden zijn, waar data staat en hoe de dataflow loopt, van aanlevering tot model.
Verwerkersovereenkomst
Standaard DPA-template inclusief overzicht van subverwerkers en bewaartermijnen.
Security-vragenlijsten
We vullen je eigen vendor-assessment (SIG, CAIQ of maatwerk) binnen vijf werkdagen in.
Securityvragen vóór de samenwerking beantwoorden
We bespreken graag welke gegevens nodig zijn, welke gegevens juist niet nodig zijn en welke technische en contractuele maatregelen worden getroffen.